Prestataire IT sur site : sans accès ni habilitations cadrés, la mission ralentit dès le premier jour
On parle souvent de renfort IT comme d'une réponse rapide. C'est vrai - jusqu'au moment où l'onboarding d'un prestataire IT, les habilitations du consultant informatique et les accès au SI n'ont pas été préparés. Là, la mission ne commence pas : elle patine, presque en silence.
Une mission peut échouer avant même le premier ticket
Dans beaucoup d'organisations, surtout quand la pression monte, l'arrivée d'un consultant est pensée comme une ressource disponible immédiatement. Le CV est validé, la date est fixée, le manager opérationnel est soulagé. Pourtant, entre la présence physique et la capacité réelle à intervenir, il y a un sas souvent sous-estimé : les accès, les validations et les règles d'usage.
Un technicien ou un ingénieur peut être excellent, il ne fera rien d'utile sans compte Active Directory, sans VPN, sans messagerie, sans droits sur l'outil ITSM, parfois même sans badge ou sans poste préparé. Dans les environnements réglementés - banque, énergie, services publics, industrie -, cette étape n'est pas un détail administratif. C'est une condition de travail, et parfois une exigence de conformité. L'ANSSI le rappelle d'ailleurs à travers ses recommandations de maîtrise des accès et de cloisonnement des privilèges.
Le vrai problème, au fond, n'est pas qu'un accès manque. C'est qu'un démarrage de mission en régie IT mal préparé crée un flou de responsabilité. La DSI pense que le prestataire prendra vite le relais. Le prestataire attend les validations internes. Les équipes sur place bricolent. Et les premières journées, celles qui devraient servir à comprendre le terrain, sont consommées par de l'attente.
Les accès oubliés qui bloquent tout, ou presque
Les droits techniques de base
On pense d'abord aux classiques : AD, boîte mail, groupes de sécurité, accès réseau, portail VPN, outil de prise en main à distance, référentiel documentaire, supervision. C'est déjà beaucoup. Mais dans la vraie vie, il faut souvent ajouter les consoles spécifiques, les annuaires secondaires, les outils de télédistribution, les coffres de mots de passe, voire des environnements de préproduction.
Un oubli mineur devient vite un ralentisseur général. Sans accès à la base de connaissances, le consultant dépend des collègues. Sans historique dans l'ITSM, il traite mal ou trop lentement. Sans droits de changement, il observe mais n'agit pas. La sous-productivité des premiers jours est rarement imputée à ces lacunes, alors qu'elle vient souvent de là.
Les validations internes moins visibles
Il y a aussi ce qui se voit moins : la signature d'une charte informatique, la validation RSSI, le rattachement à un périmètre contractuel, l'autorisation d'accès aux locaux sensibles, la procédure d'escalade, le bon interlocuteur côté achats ou sécurité. Ces éléments n'apparaissent pas toujours dans le brief initial, et pourtant ce sont eux qui sécurisent l'arrivée du consultant IT.
Nous le voyons régulièrement sur des missions d'assistance technique et gestion des infrastructures IT : les entreprises qui cadrent ce parcours en amont gagnent moins en vitesse brute qu'en fluidité opérationnelle. Nuance importante. Une mission bien lancée n'est pas forcément spectaculaire, elle évite surtout les frottements inutiles.
Quand un badge manque, toute l'équipe paie le prix
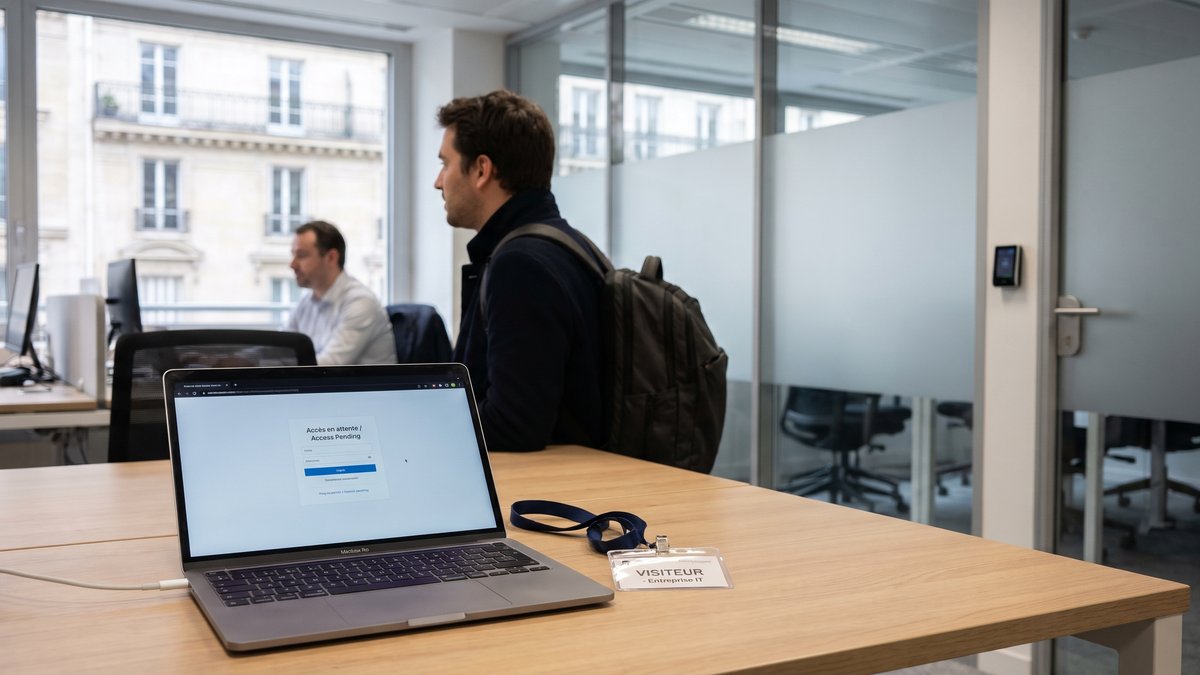
À Bordeaux, une équipe support devait absorber une hausse d'incidents après une réorganisation interne. Le consultant retenu avait le bon profil, et même une expérience proche du contexte. Le premier matin, tout semblait simple, sauf l'essentiel : pas de badge actif, pas de droits ITSM complets, pas d'accès au VPN de secours. Il a passé une partie de la journée à regarder les autres travailler, un carnet ouvert sur le bureau.
La semaine n'a pas été perdue, mais elle a été abîmée. Les techniciens en place ont dû compenser, répondre aux questions de contexte et relancer plusieurs validations. C'est précisément le type de situation que nous cherchons à éviter lors d'un renfort d'équipes techniques ou d'une mission de régie IT en urgence : non pas seulement trouver la bonne ressource, mais préparer les conditions de son efficacité. À la fin, le sujet n'était pas le profil. C'était l'atterrissage.
Le point de vue sécurité change la lecture du problème
Vu du métier, un accès manquant ralentit. Vu du RSSI, un accès mal accordé expose. C'est là que le sujet devient plus sérieux. Vouloir aller vite en donnant des droits larges, temporaires et mal tracés à un prestataire est une fausse bonne idée. Le moindre écart de gouvernance des habilitations se paie ensuite en audit, en revues de comptes ou en incident de sécurité.
Dans un SI sensible, il faut donc tenir les deux bouts : accès prêts le jour J, mais selon le principe du moindre privilège, avec traçabilité, sponsor interne identifié et échéance de revue. Cela vaut pour un technicien support comme pour un ingénieur systèmes et réseaux. Les grands comptes le savent, même si la pratique reste inégale. Les échanges publiés par Numeum autour des relations clients-prestataires rappellent d'ailleurs que la qualité d'exécution dépend autant du cadrage que de la compétence fournie.
Une checklist simple pour éviter les faux démarrages
- Nommer un référent interne avant l'arrivée du consultant.
- Créer les comptes et rattacher les bons groupes de sécurité.
- Préparer les accès distants : VPN, MFA, bastion si nécessaire.
- Ouvrir les outils métiers : ITSM, documentation, supervision, télédistribution.
- Valider les habilitations avec la sécurité et, si besoin, les achats.
- Prévoir le matériel et le badge dès la veille.
- Documenter les procédures d'escalade et le périmètre d'action.
- Planifier un point de démarrage avec l'équipe locale.
- Fixer les limites de responsabilité pour éviter les zones grises.
- Programmer une revue à J+5 pour corriger ce qui frotte encore.
Cette liste est simple, presque banale. C'est souvent le signe qu'elle sera oubliée si personne ne la porte vraiment.
Préparer l'arrivée fait déjà partie de la mission
Un bon prestataire ne se contente pas d'envoyer un profil. Il aide aussi à cadrer l'onboarding, à faire remonter les prérequis et à vérifier que les dépendances sont levées avant le premier jour. C'est l'un des points sur lesquels nous insistons, avec un suivi constant des missions et une coordination serrée entre client, consultant et responsable de comptes. Cette vigilance discrète évite bien des crispations, notamment dans les environnements multisites ou fortement contraints.
Si vous voulez approfondir la manière de structurer un renfort technique, notre article sur le choix entre régie IT, infogérance et recrutement interne complète utilement cette réflexion, tout comme notre page équipe et accompagnement.
Ce que révèle un bon premier jour
Un démarrage fluide ne tient pas du confort administratif. Il révèle un SI gouverné avec sérieux, une DSI capable d'anticiper, et une relation prestataire-client pensée comme un travail commun, pas comme une simple mise à disposition. Si vous préparez une arrivée en régie ou un renfort sur site, nous pouvons vous aider à cadrer ce démarrage en amont et à éviter les blocages silencieux. Le plus simple est d'échanger via notre page contact ou de parcourir nos compétences pour situer le bon niveau d'appui.